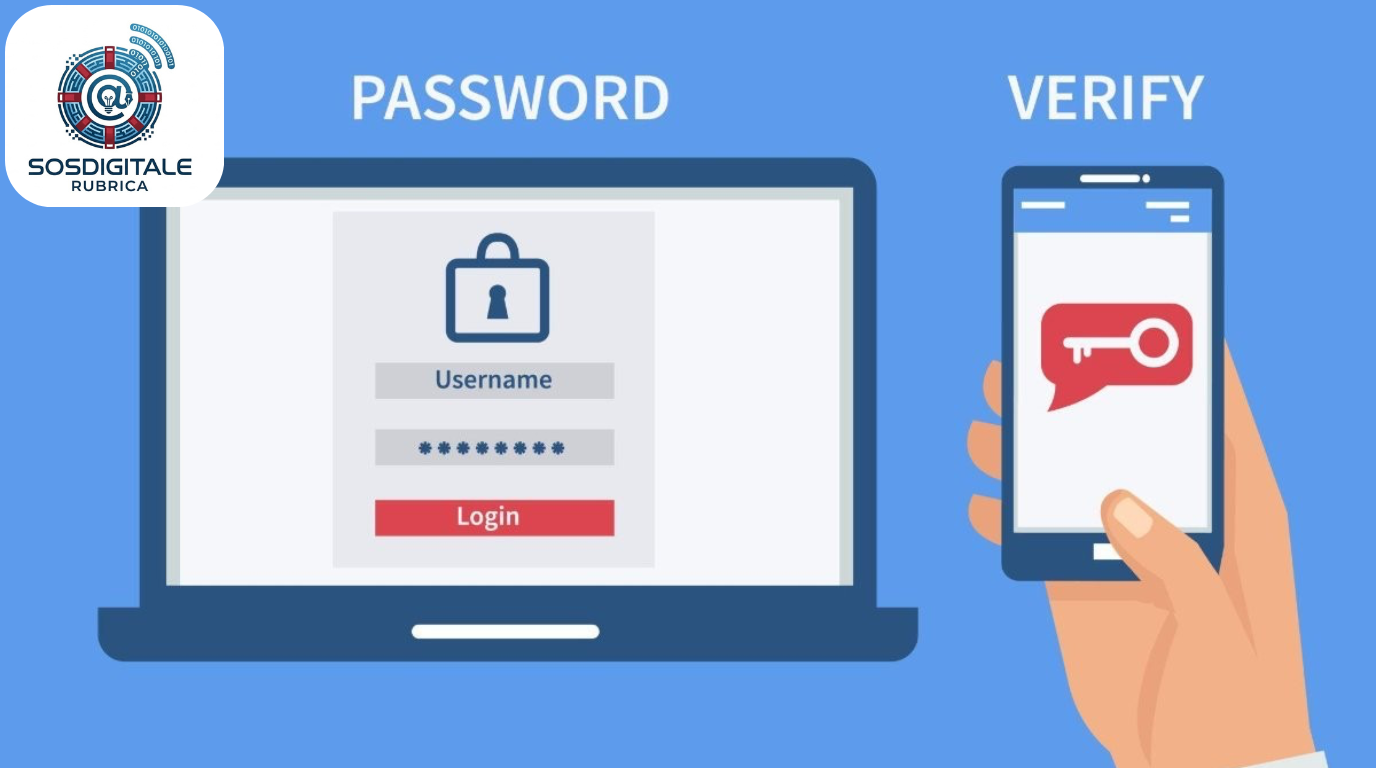
Autenticazione a due fattori (2FA): perché la password non basta
Per anni ci hanno detto che per proteggere i nostri account bastava creare una “password forte”: una combinazione di lettere maiuscole, minuscole, numeri e simboli speciali. Molti di noi si sono sforzati di memorizzare codici complessi o, ammettiamolo, hanno ceduto alla tentazione di riutilizzare la stessa password per l’e-mail, i social network e lo shopping online. Oggi però la realtà è cambiata. Con l’evoluzione delle tecniche informatiche e le frequenti violazioni di database aziendali (i cosiddetti data breach), anche la password più complessa rischia di finire nelle mani sbagliate. Ecco perché fare affidamento soltanto alla parola d’ordine non basta più: serve una seconda barriera di protezione, ed è qui che entra in gioco l’autenticazione a due fattori (spesso indicata con la sigla 2FA o verifica in due passaggi).
Cos’è e come funziona la 2FA?
Immagina di voler entrare in casa tua: la password è la chiave fisica della porta di ingresso. L’autenticazione a due fattori è come aggiungere un secondo catenaccio digitale che ti chiede una conferma in più prima di lasciarti passare. In termini tecnici, la verifica si basa sull’unione di due elementi di natura diversa:
1. Qualcosa che conosci: la tua classica password.
2. Qualcosa che possiedi (o che sei): il tuo smartphone, un’app generatrice di codici, un SMS, oppure l’impronta digitale o il riconoscimento facciale.
Quando accedi a un servizio da un nuovo dispositivo, oltre alla password ti viene chiesto di inserire un codice temporaneo (spesso di 6 cifre) generato al momento o di confermare la notifica comparsa sullo schermo del telefono. Se un malintenzionato scoprisse la tua password, non potrebbe comunque accedere al tuo account perché non avrebbe con sé il tuo cellulare per completare il secondo passaggio.
Quali tipi di 2FA esistono?
Non tutte le verifiche in due passaggi sono uguali. Le modalità più diffuse sono tre:
● SMS o chiamata vocale: È il metodo più comune. Inserisci la password e ricevi un SMS con un codice numerico monouso (OTP). Sebbene sia molto comodo, è la modalità meno sicura a causa di alcune tecniche avanzate usate dai truffatori (come la duplicazione della SIM o lo smishing).
● App authenticator: Utilizzare un’applicazione dedicata (come Google Authenticator, Microsoft Authenticator o Authy) è una scelta decisamente più sicura. L’app genera codici temporanei direttamente sul telefono, anche quando non c’è copertura di rete o connessione internet.
● Notifica push o biometrica: Servizi come Google o Apple inviano una notifica sullo schermo del telefono chiedendo semplicemente di confermare (“Sei tu che stai effettuando l’accesso?”). In molti casi la conferma richiede l’impronta digitale o il volto. Da dove iniziare?Attivare la verifica in due passaggi richiede solo un paio di minuti, ma aumenta enormemente il livello di protezione dei tuoi dati. È consigliabile attivarla prioritariamente sui servizi più critici:
1. La tua e-mail principale: È la chiave di ripristino di quasi tutti gli altri tuoi account.
2. I profili social (Facebook, Instagram, WhatsApp): Per evitare furti d’identità e messaggi truffa inviati ai tuoi contatti a tuo nome.
3. I servizi finanziari e di e-mail bancaria: Home banking, PayPal e piattaforme di e-commerce dove hai salvato le carte di credito.
💡 Il consiglio della settimana
Passa dalle verifiche via SMS alle App Authenticator. Se hai già attiva la verifica a due fattori tramite SMS sui tuoi account principali (come Gmail o Facebook), fai un salto nelle impostazioni di sicurezza e passa a un’app come Google Authenticator o Microsoft Authenticator. Oltre a funzionare anche all’estero senza campo telefonico, le app sono molto più sicure e al riparo da intercettazioni o truffe via SMS.
💬 L’angolo del lettore
Hai già attivato la verifica a due fattori sui tuoi account o trovi difficoltà nell’impostarla sui tuoi dispositivi? Ci sono dubbi o argomenti tecnologici di cui vorresti leggere nei prossimi numeri? Scrivi alla redazione per condividere i tuoi dubbi o proporre le tue domande per i prossimi appuntamenti della rubrica!
Articolo a cura di : Francesco dello Margio – Graphic & Web Designer


Commento all'articolo