
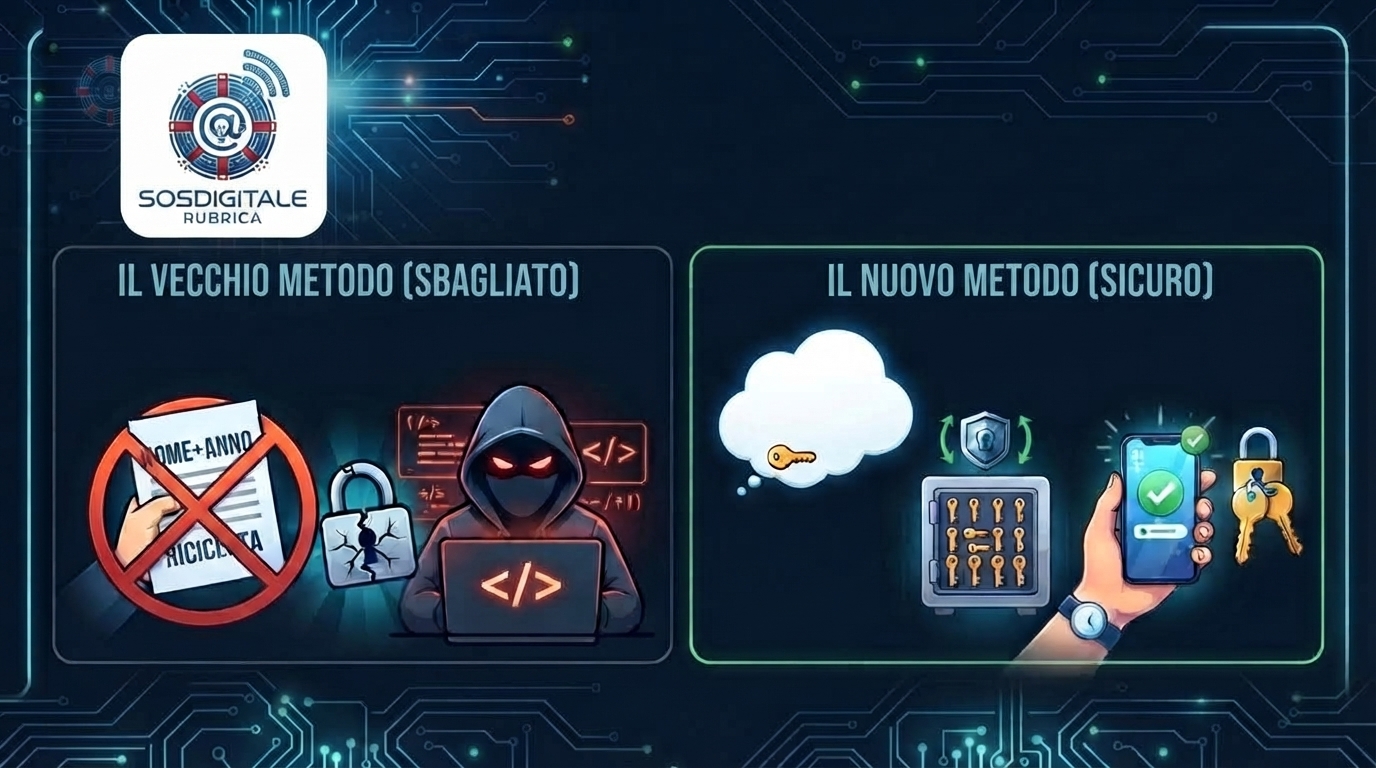
Quante volte, al momento di iscriverci a un sito o di cambiare una chiave d’accesso, abbiamo inserito il nostro nome seguito dall’anno di nascita o dalla solita parola d’ordine usata ovunque? È una reazione umana: con decine di servizi online tra e-mail, social, banche e acquisti, la paura principale è quella di non riuscire a ricordarle tutte. Il problema è che le password deboli o riciclate sono la porta d’ingresso principale per chi vuole rubare identità o dati personali. Creare chiavi d’accesso a prova di pirata informatico non significa dover mandare a memoria codici incomprensibili: basta cambiare metodo.
Perché la data di nascita è il primo errore
Usare la propria data di nascita, il nome del cane o la città di residenza è estremamente rischioso. Oggi i software automatizzati usati dai malintenzionati provano milioni di combinazioni al secondo partendo proprio dalle informazioni pubbliche che spesso condividiamo sui social network. Se un truffatore conosce la tua data di nascita, metà del lavoro per violare il tuo account è già fatto. Inoltre, usare la stessa password su più siti crea un “effetto domino”: se viene bucato un piccolo sito di e-commerce secondario su cui vi siete registrati anni fa, i malintenzionati proveranno quella stessa combinazione e-mail e password sulla vostra casella di posta o sull’account social.
Come creare una password forte (e facile da ricordare)
Dimenticate le parole singole e passate al concetto di Passphrase (frase d’accesso). Invece di usare “Napoli2024”, pensate a una frase o alla strofa di una canzone che conoscete solo voi: Scegliete una frase: “Un caffè al bar ogni mattina alle 8!” Prendete solo le iniziali e mantenete punteggiatura e numeri: UcaboM!8 Inserite un elemento unico per il sito che state usando (es. per Gmail): UcaboM!8#Gml
In questo modo avrete una chiave lunga e complessa per qualsiasi computer, ma facilissima da ricostruire a mente per voi. Se invece le password sono troppe, usate un Password Manager (i gestori integrati e sicuri su iPhone, Android o browser come Chrome e Safari): memorizzano e compilano le credenziali al posto vostro in totale sicurezza.

L’Autenticazione a Due Fattori (2FA): lo scudo definitivo
Se volete dormire sogni tranquilli, attivate l’Autenticazione a Due Fattori (chiamata anche verifica in due passaggi o 2FA) su tutti gli account principali, a partire da e-mail e WhatsApp. Funziona esattamente come la porta di casa con due serrature diverse: oltre alla solita password, il sito vi chiederà una seconda conferma per accedere, come una notifica sullo smartphone o un codice temporaneo generato da un’app (es. Google Authenticator). Anche se un malintenzionato dovesse scoprire la vostra password, non potrà mai entrare nel vostro account senza avere fisicamente in mano il vostro telefono.
IL CONSIGLIO DELLA SETTIMANA Controlla se i tuoi dati sono mai stati compromessi. Esiste un sito gratuito e sicuro gestito da esperti di sicurezza chiamato Have I Been Pwned (haveibeenpwned.com): inserendo la tua e-mail, ti dirà subito se è mai finita in una fuga di dati di qualche vecchio servizio a cui eri iscritto, suggerendoti dove è il caso di cambiare password.
L’ANGOLO DEL LETTORE Hai difficoltà ad attivare l’autenticazione a due fattori sul tuo telefono o vuoi capire quale gestore di password fa al caso tuo? Scrivimi a sosdigitale.rubrica@gmail.com: leggerò le vostre domande e risponderò ai dubbi più comuni nella prossima uscita di venerdì!
Articolo a cura di : Francesco dello Margio – Graphic & Web Designer