
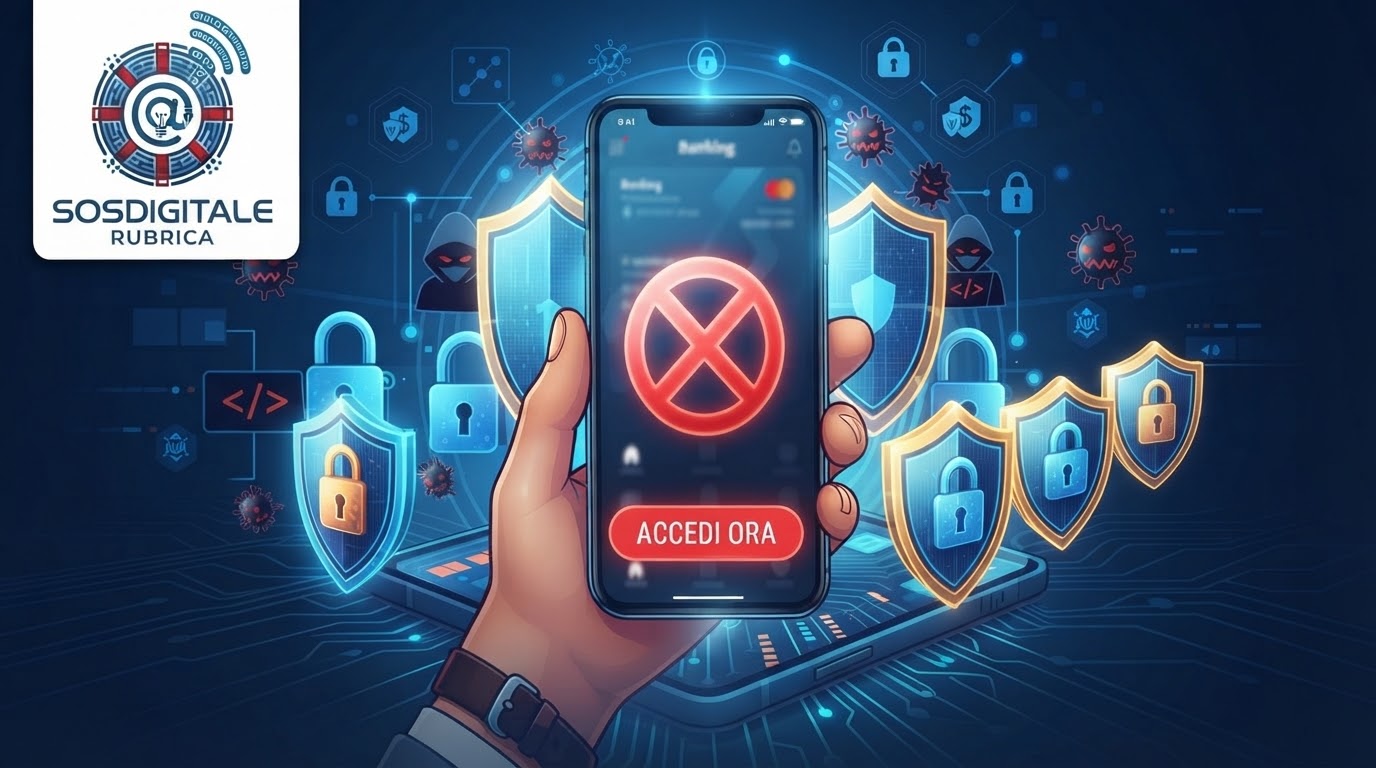
Capita quasi ogni giorno: il telefono vibra, guardiamo lo schermo e leggiamo un messaggio d’allarme. “Il tuo conto è stato bloccato, clicca qui per verificare” oppure “Il tuo pacco è fermo in magazzino, aggiorna i dati di spedizione”. L’istinto ci spinge a premere subito su quel link per risolvere il problema, ma è proprio su quella fretta che i truffatori scommettono la loro fortuna. Questa tecnica si chiama phishing (dall’inglese fishing, cioè “pescare”): i malintenzionati lanciano un’esca digitale sperando che qualcuno abbocchi, consegnando credenziali bancarie, password o numeri di carta di credito. Imparare a riconoscerli non richiede una laurea in informatica, ma solo un pizzico di malizia.
I dettagli che tradiscono il truffatore
Nonostante le e-mail e gli SMS falsi sembrino a prima vista identici a quelli ufficiali di Poste, banche o corrieri, ci sono tre spie rosse che non mentono mai:
L’urgenza ingiustificata: I messaggi truffa usano sempre un tono minaccioso o pressante (“Hai 24 ore prima del blocco definitivo”, “Accedi subito o perderai il denaro”). Le banche reali non vi chiederanno mai di agire a rotta di collo tramite un link via SMS.
L’indirizzo del mittente: Nelle e-mail, non fermatevi al nome visualizzato (es. “Poste Italiane”). Cliccate o passate il cursore sull’indirizzo completo: se vedete domini strani come @servizio-clienti-sicurezza123.com anziché @poste.it, siete di fronte a un falso.
Link strani o abbreviati: Se il testo vi invita a cliccare su un indirizzo web che non conoscete o composto da lettere casuali, non toccatelo.

Le 4 regole d’oro per la vostra sicurezza
Per navigare e gestire i propri risparmi online a testa alta, basta applicare queste semplici abitudini:
Non cliccare mai sui link nei messaggi: Se ricevete un avviso dalla banca o dalle Poste,
chiudete il messaggio. Aprite il browser (o l’applicazione ufficiale) ed entrate nel vostro account da lì. Se c’è davvero un problema, lo troverete notificato nella vostra area personale.
Nessun istituto chiede chiavi d’accesso via testo: Ricordate che banche, forze dell’ordine
e grandi aziende non chiedono mai password, PIN della carta o codici OTP di conferma via e-mail, SMS o telefono. Chiunque ve li chieda sta tentando di truffarvi.
Verificare prima di digitare: Quando inserite dati personali su un sito web, assicuratevi che nell’indirizzo in alto sia presente il lucchetto chiuso e che la dicitura inizi con https://.
Mantenere lo smartphone aggiornato: Gli aggiornamenti di sistema di iPhone e Android includono filtri antispam sempre più precisi, capaci di intercettare e bloccare in automatico gran parte degli SMS sospetti.
IL CONSIGLIO DELLA SETTIMANA Hai cliccato per errore? Niente panico. Se vi accorgete di aver inserito i vostri dati su un sito sospetto, la prima cosa da fare è chiamare immediatamente il numero verde della vostra banca (trovate quello reale dietro la carta di credito) per bloccare temporaneamente le carte o l’accesso al conto, e poi cambiare la password del vostro servizio d’accesso.
L’ANGOLO DEL LETTORE Avete ricevuto un messaggio strano e non sapete se fidarvi?
Volete capire come proteggere lo smartphone dei vostri genitori? Scrivetemi a sosdigitale.rubrica@gmail.com: selezionerò le domande più utili per rispondervi nel prossimo appuntamento di venerdì!
Articolo a cura di : Francesco dello Margio – Graphic & Web Designer